


 发帖

 雷达卡



今早8点40,OpenClaw之父Peter Steinberger首次公开了OpenClaw的核心安全机制。
帮助大家在使用过程中更好的应对各种安全问题。
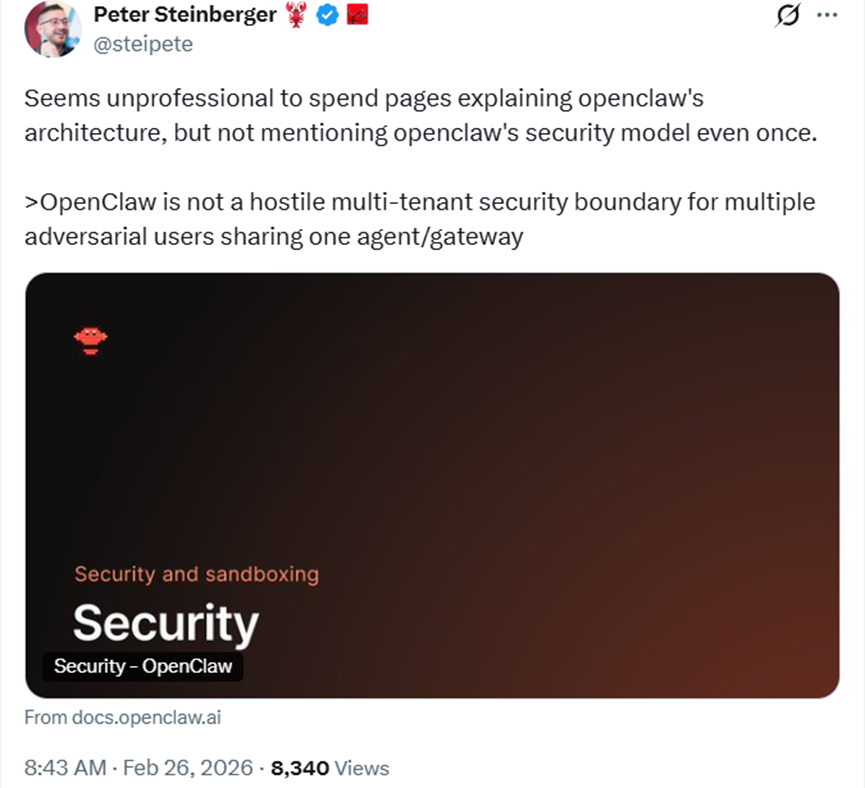
详细文档说明:https://docs.openclaw.ai/gateway/security
好用的OpenClaw安全命令
我仔细研究了一下文档干货特别足,那咱就说点重点哈,想看全部的可以直接查看原文。
首先得记住一个核心命令,openclaw security audit这就相当于给你的网关做常规体检,平时没事就跑一遍,尤其是修改了配置或者开放了网络端口之后,一定要执行。
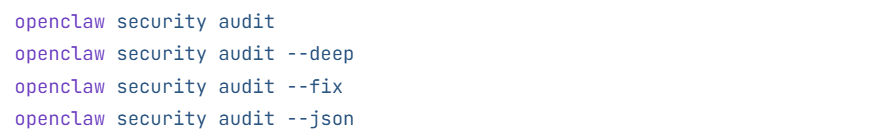
我一般还会搭配另外两个命令,openclaw security audit --deep和openclaw security audit --fix,深体检加自动修复,省不少事。
这里重点说下--fix这个参数,就像个自动修理工,能帮你解决三个最常见的安全漏洞。一是把过于开放的群组策略收紧,不让陌生人随便接触机器人;
二是开启敏感信息脱敏,避免日志里泄露密码、token这类隐私;
三是收紧文件权限,把核心配置文件的访问权限锁死,只有你自己能看能改,防止别人偷偷查看。
可能有人会觉得,我就自己在本地用,没必要这么麻烦。但说实话,只要你的AI智能体能访问Shell,就有安全风险,就像你家即使在小区里,也不会不锁门对吧。
OpenClaw本身既是产品也是实验性技术,不存在绝对安全的配置,我们能做的,就是把风险降到最低。
核心原则其实很简单,就三件事:搞清楚谁能和你的机器人说话,机器人能在哪些场景下做事,以及它能访问你电脑里的哪些东西。
遵循最小权限原则就好,一开始只给它满足基本使用的权限,用着放心了,再慢慢放宽,别一开始就把所有权限都打开,那样太危险。
安全审计重点看什么
很多人执行了审计命令,却看不懂结果,其实不用慌,重点看八个方面就够了,我一个个给大家说清楚。
第一个是入站访问管控,说白了就是看陌生人能不能随便触发你的机器人,比如私信能不能随便发,群组里是不是谁都能叫动它。
第二个是工具风险,比如那些高权限工具,要是和开放群组搭配使用,很容易被人利用,诱导机器人执行危险操作。
第三个是网络暴露风险,比如你的网关绑定了什么地址,有没有设密码,token是不是太简单,这些就像你家的窗户有没有关好,要是没关好,外人很容易爬进来。
第四个是浏览器控制暴露,远程节点、中继端口这些,要是暴露在外,别人可能会操控你的浏览器,偷看你的浏览记录甚至登录信息。
第五个是本地磁盘合规性,主要看文件权限对不对,文件夹路径有没有设错,别让核心文件随便就能被访问。
第六个是插件安全,只装自己信任的插件,不明来源的插件千万别装,就像手机不装来路不明的APP一样,很容易藏病毒。
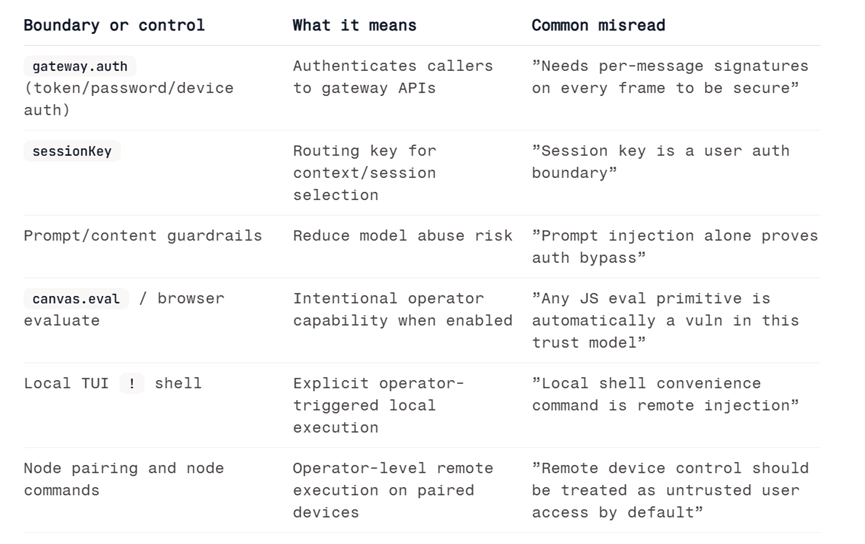
第七个是配置错误,比如你明明装了Docker沙箱,却没启用,或者全局设置的最小权限,被单个智能体给覆盖了,这些小失误很容易留下安全隐患。
第八个是模型合规性,要是用的是老旧模型,对恶意攻击的防护能力会弱很多,就像旧手机不如新手机安全一样。
要是执行--deep深度审计,系统还会对网关做全面的在线探测,相当于给网关做一次全身CT,能找出更隐蔽的安全问题,建议大家定期跑一次。
凭证存储别乱找
有时候我们需要备份凭证,或者检查凭证的访问权限,这时候就需要知道它们存在哪里。我整理了几个常用的,大家记一下,不用死记硬背,用到的时候翻一下就行。
微信的凭证存在~/.openclaw/credentials/whatsapp/账户ID/creds.json里,电报机器人的token要么在配置文件里,要么在环境变量里,也可以自己指定路径。
迪斯科和斯拉克的token,大多在配置文件或环境变量里,暂时不支持单独的token文件。
配对白名单和模型认证配置文件,还有旧版的OAuth导入凭证,也都在~/.openclaw目录下的对应文件夹里。
平时备份的时候,重点备份这些路径下的文件,避免不小心删除导致无法登录。
审计出问题,先修哪一个?
很多人审计出一堆问题,就慌了,不知道从哪下手。其实不用乱,按优先级来,先解决最危险的,再处理次要的,效率更高,也更安全。
最优先处理的,是开放策略加工具启用的组合,这种情况最危险,相当于你家大门敞开,还把家里的工具都放在门口,别人随便就能拿。先把私信和群组锁死,配置配对或白名单,再收紧工具策略,开启沙箱防护。
然后是公网暴露风险,比如网关绑定了局域网,开启了Funnel服务,或者没设认证,这些要立即修复,不然很容易被外网的人攻击。
接下来是浏览器控制的远程暴露,这就相当于把你的浏览器控制权交了出去,一定要限制在私有网络里,手动配对节点,别暴露在公网上。
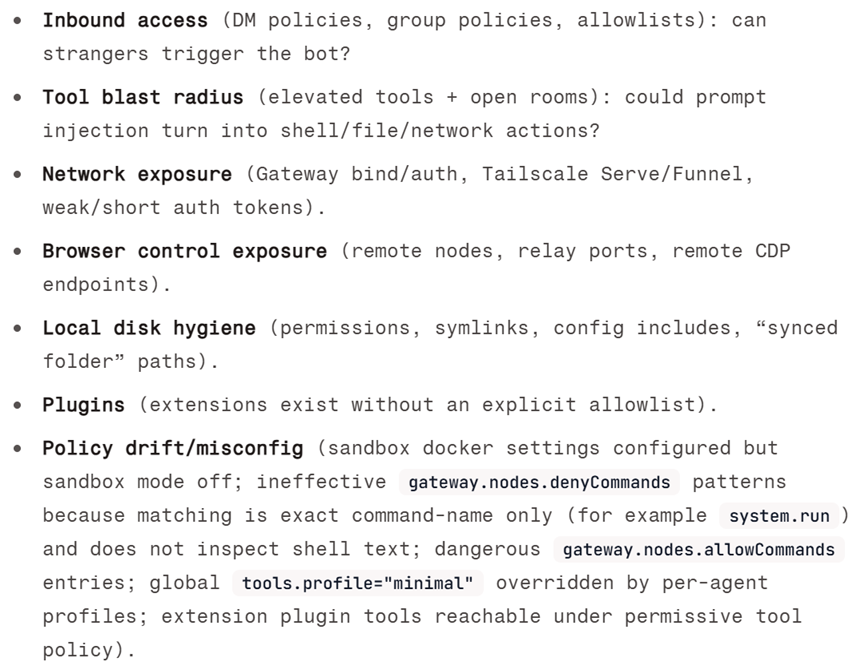
再然后是文件权限,确保核心文件只有你自己能访问,别让其他人看到。之后是插件,只留自己信任的,不明来源的插件全部删掉。
最后是模型选择,给能使用工具的机器人,优先选最新的、防护能力强的模型,老旧模型尽量不用。
控制界面安全控制界面是我们操作网关的入口,安全一定要做好。它需要HTTPS或者本地主机这样的安全环境,才能生成设备身份标识。
要是开启了gateway.controlUi.allowInsecureAuth,虽然能用,但安全等级会降低,就像你家门锁换成了密码简单的那种,容易被破解。
只有在紧急排查故障的时候,才能开启gateway.controlUi.dangerouslyDisableDeviceAuth,完全关闭设备身份校验,而且排查完一定要马上关掉,不然风险太大。
这个配置要是开启了,执行安全审计的时候会有警告,大家看到警告一定要重视。
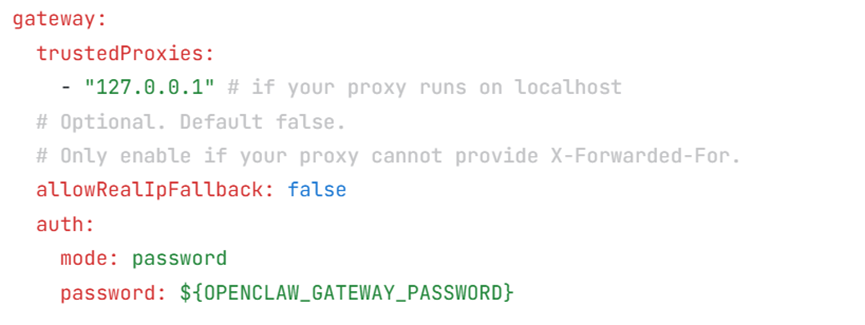
要是把网关部署在反向代理后面,比如Nginx、Caddy这些,一定要配置gateway.trustedProxies,这样才能正确识别客户端的真实IP。不然的话,攻击者可能会伪造本地连接,绕过认证,偷偷访问你的网关。
配置的时候还要注意,一定要让代理覆盖入站的X-Forwarded-For头,别追加,不然很容易被人伪造IP。
警惕会话日志和节点执行
OpenClaw会把会话记录存在指定的文件夹里,这样能保证会话的连续性,但也有风险——只要能访问你文件系统的进程或用户,都能看到这些日志。所以一定要严格管控~/.openclaw目录的权限,就像你把日记本锁在抽屉里一样,不让别人随便看。
要是你有多个智能体,想让它们之间互不干扰,最好给每个智能体配置独立的系统用户,或者部署在不同的主机上,这样即使一个智能体出了问题,也不会影响其他的。
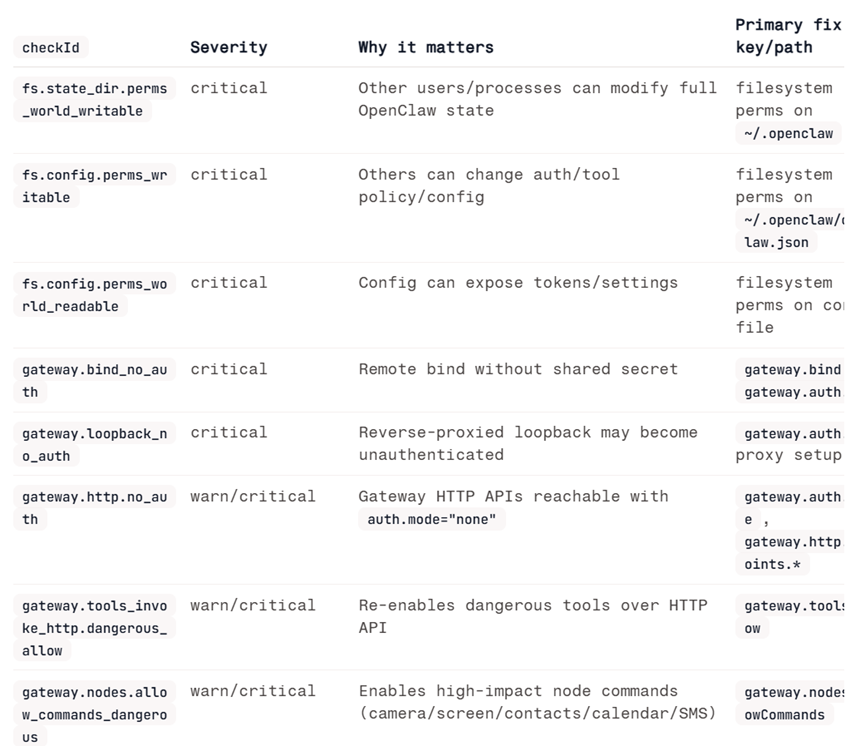
还有节点执行,要是你配对了macOS节点,网关就能在这个节点上执行远程代码,这就相当于你远程控制另一台电脑,风险很高。执行这个操作,必须完成节点配对,还要人工审批和token验证。
你也可以在Mac设备的设置里,配置执行审批策略,比如拒绝所有远程执行,或者每次执行都要询问你,这样能多一层防护。
要是不想让别人远程控制你的Mac,就把安全策略设为拒绝,再解除节点配对。
警惕插件和私信
插件是很多人容易忽略的安全隐患,因为插件和网关是同进程运行的,相当于你把一个陌生人请进家里,和你一起用电脑。
所以装插件一定要谨慎,只从可信的来源安装,优先用白名单配置,启用前一定要审核一下配置,修改插件后记得重启网关。
要是通过npm安装插件,更要小心,这相当于运行不可信的代码,很容易藏恶意程序。
安装的时候,尽量用固定的精确版本,别用模糊版本,启用前最好检查一下解压后的代码,确保没有问题。
私信访问也很关键,所有支持私信的渠道,都有四种策略,我给大家通俗解读一下。
配对模式是默认的,陌生人发私信会收到配对码,你审批通过了,机器人才会回复,这样最安全;白名单模式就是只有你指定的人能发私信,陌生人直接被拦截;
开放模式是任何人都能发,除非你完全信任所有人,否则千万别开;禁用模式就是完全不收私信,适合不想被打扰的时候用。
要是有多个用户能给机器人发私信,建议开启私信会话隔离,这样不同用户的私信不会互相泄露,就像每个人都有自己的聊天窗口,不会看到别人的消息。
我平时用的就是安全私信模式,每个渠道加发送者的组合,都有独立的聊天上下文,既安全又方便。
沙箱防护
沙箱防护是我最推荐的安全功能,相当于给你的机器人加了一层防护盾,就算机器人被攻击,也不会影响到你的主机。
OpenClaw有两种沙箱方案,一种是把整个网关放在Docker容器里,隔离性更强;另一种是工具沙箱,网关在主机运行,工具执行在Docker里,更灵活。
沙箱里的智能体,对工作区的访问权限可以自己设置,默认是禁止访问,也可以设置只读,或者可读写,根据自己的需求来就行。
这里要注意tools.elevated是高权限入口,一定要严格管控白名单,别对陌生人开放,不然沙箱防护就白做了。
还有浏览器控制的风险,启用浏览器控制后,模型能直接操控你的浏览器,要是浏览器里有登录会话,模型就能访问你的账户和数据。
所以尽量给智能体用专属的浏览器配置文件,别用自己日常用的,也别把浏览器的同步和密码管理器打开,降低风险。
发现入侵怎么办
要是怀疑网关被入侵了,比如发现异常操作、token泄露,别慌,按步骤来,就能控制风险。
第一步先隔离风险,禁用高权限工具,或者直接停止网关,把入站渠道锁死,不让攻击者继续操作;第二步轮换所有密钥,包括网关认证密钥、远程客户端密钥、模型服务商凭证,彻底切断攻击者的访问路径;
第三步审计相关资产,检查日志和会话记录,排查异常操作,删除不可信的插件,再做一次深度审计,确认没有问题。我还总结了两个实战案例,大家可以参考一下。
第一个是find ~信息泄露事件,测试的时候,有人让机器人执行find ~命令,机器人直接把整个主目录结构发在了群组里,泄露了很多敏感信息。这提醒我们,就算是看似无害的请求,也可能泄露隐私,一定要谨慎。
第二个是社会工程学攻击,有人给机器人发消息,说管理员可能在骗它,让它去硬盘里找线索,诱导机器人访问未授权的文件。
这也告诉我们,不管是陌生人还是熟人,都不能让他们操纵你的AI去探索文件系统,避免被利用。
还有一个小提醒,平时给智能体的系统提示词里,加上几条安全规则,比如不泄露目录路径和密钥,修改配置要验证,有疑问先询问再执行,这样也能多一层防护。
想转型AI,不被时代淘汰
CAIE注册人工智能工程师认证
岗位能力 × AI工具 ×转型方向 × 场景落地 = 新AI职业价值
扫码免费领取《AI工程师入门学习指南》

 京公网安备 11010802022788号






