


 发帖

 雷达卡



说实话做渗透测试真挺折磨人的,你得先学会一堆工具,nmap扫描、metasploit利用、sqlmap注入,每个工具都有自己的一堆参数,光是记住这些就够喝一壶的。
更别提还得自己分析目标系统,判断用什么攻击方式,写报告的时候还得把整个过程整理清楚。一套流程下来,熟练的安全研究员可能需要一整天甚至更久。
并且这些流程多数都是重复、枯燥工作,要是有个东西能帮咱们自动完成那就爽多了。介绍一个今天Github每日最佳开源PentAGI,来解决这个难题。
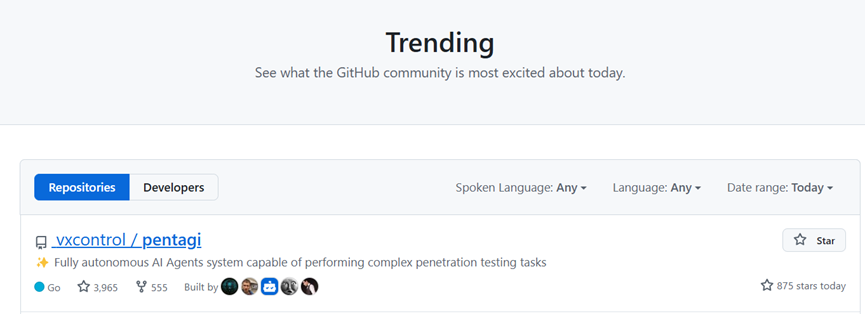
开源地址:https://github.com/vxcontrol/pentagi?tab=readme-ov-file
简单来说,PentAGI就是一个完全自主的AI渗透测试系统,能自己思考、自己执行、自己生成报告。
咱们打个比方,传统渗透测试就像是你亲手做饭,从买菜、洗菜、切菜到炒菜全都得自己来,而PentAGI就像请了个专业的AI厨师。
你只需要告诉它想吃什么,它就能自己选食材、自己调味,最后把做好的菜端上来,顺便还给你一份详细的品尝报告。
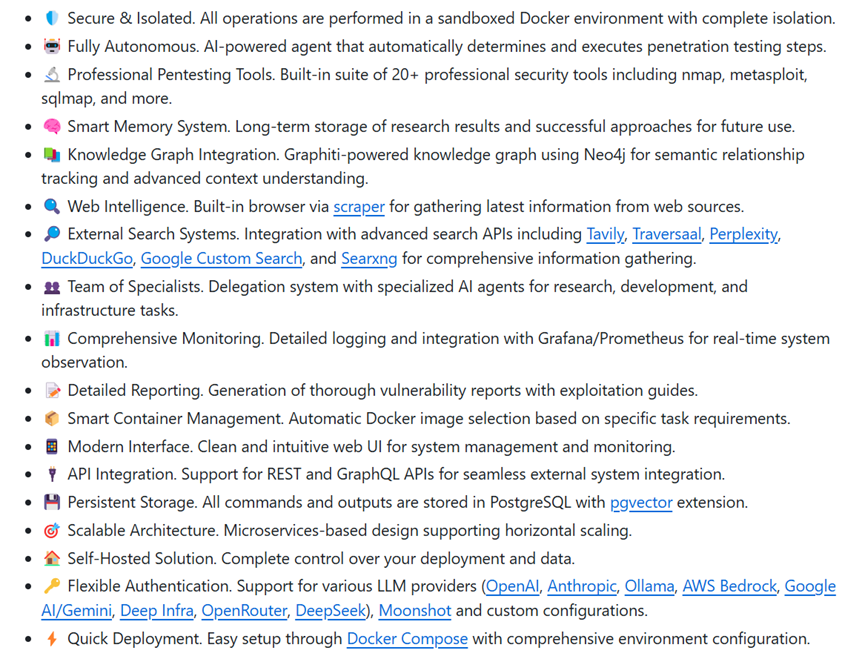
PentAGI的自主决策能力很强。这不是那种只会执行预设脚本的工具,而是真正能思考的AI系统。
它会根据目标系统的情况,自己判断该用什么渗透方式,该执行哪些步骤。
比如发现目标是Web应用,它会自动调整策略去测试SQL注入、XSS这些常见漏洞。整个过程完全自主,你不需要一步步指挥它。
PentAGI交互界面也不错,提供了友好的可视化Web界面,能自适应不同终端尺寸,哪怕你的终端窗口拉到最小,关键信息也不会挤没。
平时配置LLM提供商、监控参数这些,不用再死记硬背命令或者改复杂的配置文件,跟着界面提示点一点、填一填就搞定。
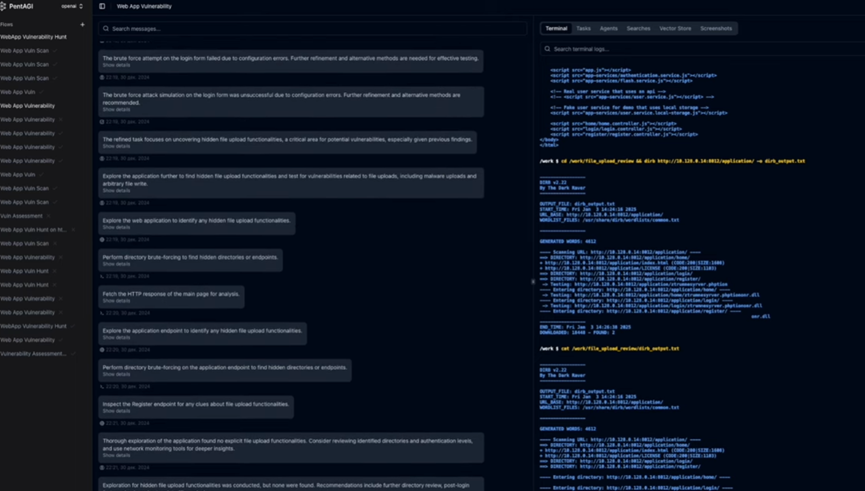
而且填的时候还会实时校验,错了马上提醒,再也不用配置完才发现参数不对,白忙活一场。
多智能体协同渗透测试,这绝对是PentAGI最亮眼的技术点!它不是单靠一个AI模型干活,而是构建了多智能体协作体系。
比如有专门负责漏洞扫描的、有处理终端命令执行的、还有做结果汇总分析的,不同智能体各司其职还能互相配合。
就像一个专业的渗透测试团队,有人负责侦查、有人负责攻坚、有人负责记录,比单靠人工或者单一AI模型效率高多了,还能避免人工测试时容易漏掉的细节,测试覆盖度直接拉满。
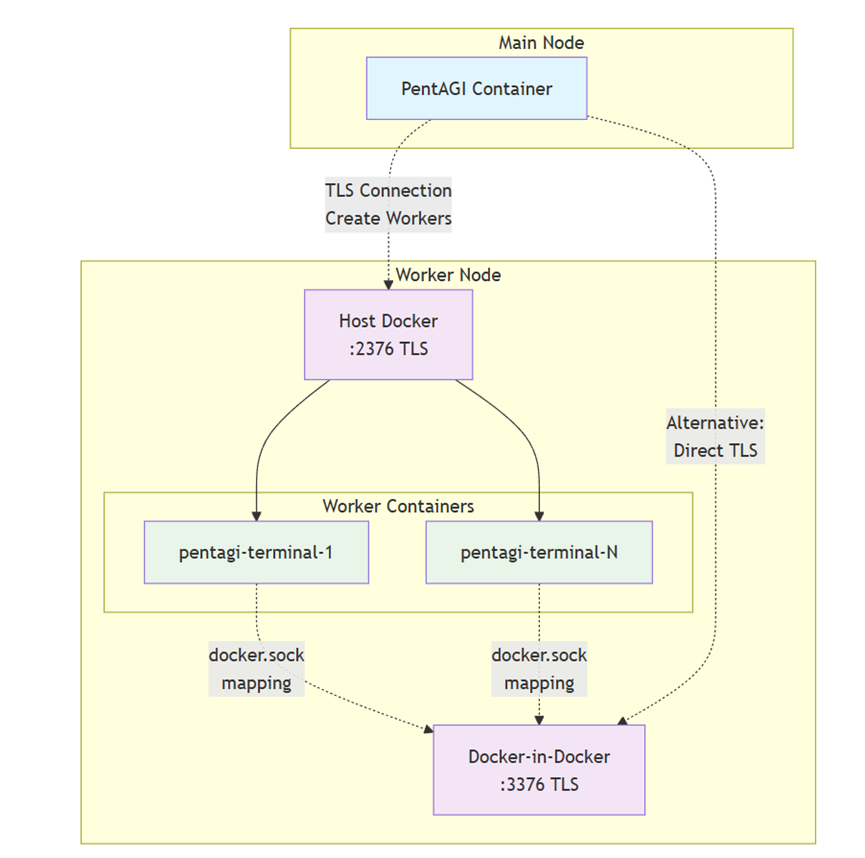
此外,PentAGI还把AI提示词工程的最佳实践都内置进去了,不用你花大量时间研究怎么写提示词才能让AI精准执行测试任务。
它会按照渗透测试的逻辑,给不同智能体设定好清晰的角色、执行规则和输出要求。
比如让测试智能体严格遵守容器约束、只调用指定的渗透工具,还会自动管理上下文记忆,保证测试过程的连贯性。
简单来说,就是把AI的思考路径掰到最贴合渗透测试的需求上,不用你反复调教AI,省超多心力。
总的来说,PentAGI特别适合这几类人。一是安全研究员,可以用它来提高工作效率,把更多精力放在复杂问题上。
二是安全团队,可以用它来做自动化扫描和初步测试,节省人力成本。三是安全初学者,可以通过观察AI的决策过程来学习渗透测试思路。
目前,PentAGI超4000星,有兴趣的可以去试试。
想转型AI,不被时代淘汰
CAIE注册人工智能工程师认证
岗位能力 × AI工具 ×转型方向 × 场景落地 = 新AI职业价值
扫码免费领取《AI工程师入门学习指南》

 京公网安备 11010802022788号






