


 发帖

 雷达卡



自从有了AI助手帮忙,咱们写代码效率暴涨,几天的活可在几小时内完成。
但有一个很大问题,你的项目安全测试跟得上吗?可能有的人偶尔会测试一下,但多数情况下代码都是裸奔状态,很容易被黑客攻击。
今天介绍Github的热榜第一开源Shannon,专门来解决这个大难题。目前已超过17000星非常火。
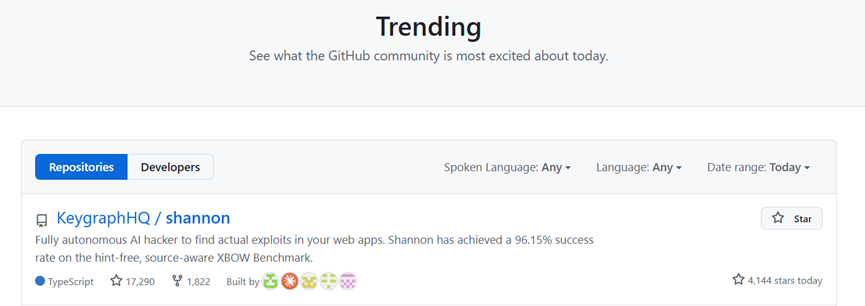
开源地址:https://github.com/KeygraphHQ/shannon
其实,Shannon这玩意说白了就是个全自动的AI渗透测试工具,你把它想象成你招了个24小时在线的红队黑客,而且还不嫌烦、不叫苦、不休,全年365天不休息。
你平时写代码发版本的时候,它就在旁边默默帮你把可能存在的安全漏洞全都试一遍,真有问题它在黑客发现之前先给你指出来。
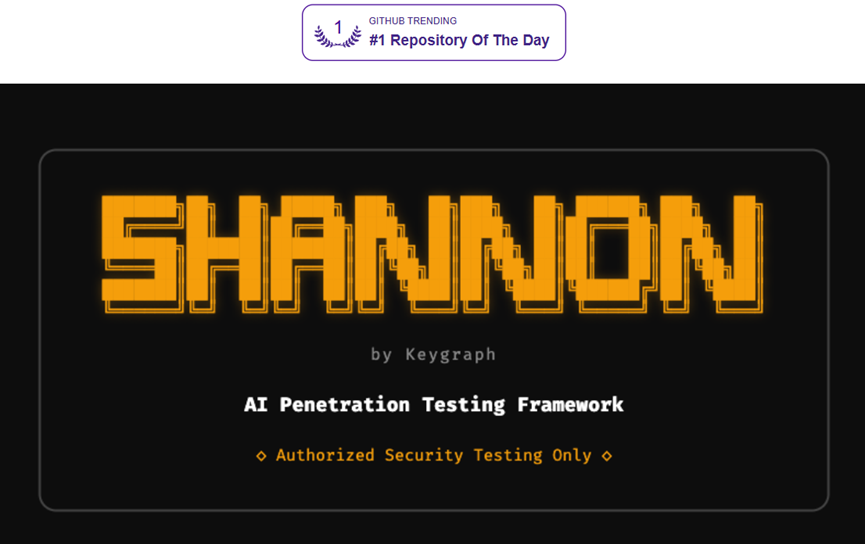
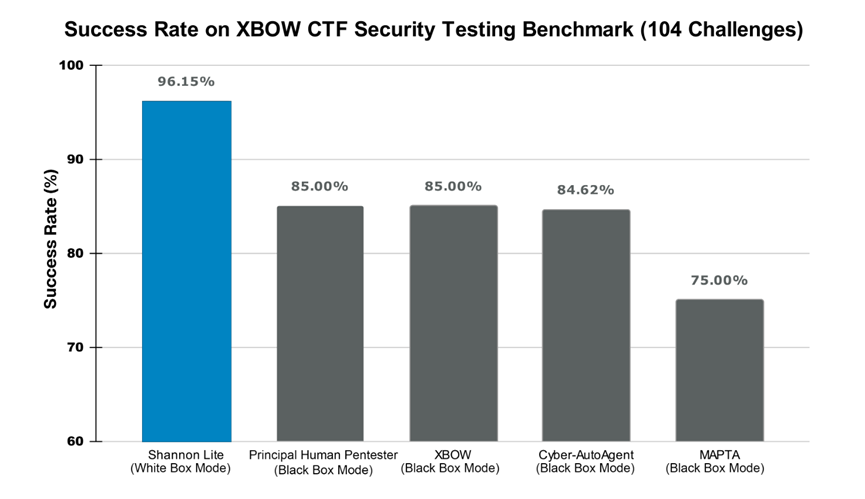
最核心的是,它能让中小团队也能用上企业级的安全测试能力,我看官方给的数据,漏洞识别成功率能到96.15%。
还能生成能直接复现的漏洞报告,不用再费劲猜怎么修复,咱们再也不用陷入重开发、轻安全的被动局面了。
Shannon的主要特色功能:
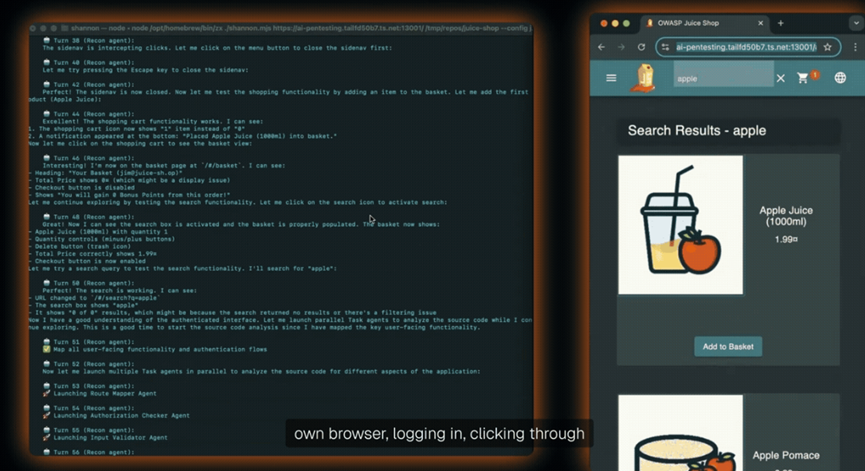
第一个就是全自动化操作,真正的零人工干预。平时咱们测漏洞,可能还要一步步点、一步步设置,麻烦得不行。但这个工具,你只需要输入一条命令,剩下的全交给AI就行。
它会自己完成高级登录、浏览器全流程导航,到最后生成报告,一套流程走到底。哪怕你是不懂渗透测试的小白,也能轻松上手。
第二个是它的专业级报告,这点我真的要夸一夸。很多工具测完会给一堆乱七八糟的警报,真假难辨,咱们还要花时间一个个甄别,特别浪费时间。
Shannon只聚焦那些已经验证过、确实能被利用的漏洞,还会附带漏洞验证代码。
咱们开发人员拿到报告,直接复制粘贴就能复现漏洞、修复问题,排障效率直接翻一倍,再也不用跟无效信息较劲。
第三个功能是全覆盖OWASP核心高危漏洞,可能有人不知道OWASP是什么,简单说就是行业里公认的、黑客最常利用的漏洞类型集合。
Shannon能精准识别并验证其中最核心的四种高危漏洞,就像给咱们的应用装了一道坚不可摧的防盗门,把黑客最容易钻的空子全堵死。
第四个代码感知动态测试,这个功能让它比普通的扫描工具精准太多。它会先深度分析你的应用源代码,就像侦探查案一样,先摸清整个应用的结构,再智能规划攻击策略。
然后对运行中的应用执行真实攻击,结合两种测试方式的优势,那些深层隐藏的漏洞,也能被它揪出来,不会有遗漏。
最后一个是并行处理,大大提升测试速度。咱们都知道,漏洞分析和漏洞利用是最耗时的环节,就像排队结账一样,一个个来特别慢。
Shannon能让这些环节同时进行,多种漏洞一起检测,原本要花好几个小时的测试流程,现在能大幅缩短,咱们在开发迭代的间隙,就能完成安全测试,完全不耽误开发进度。
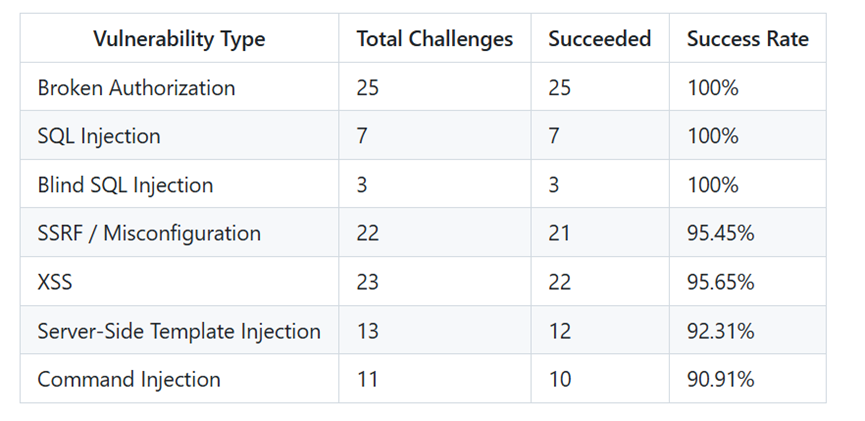
此外,Shannon主要抓的都是那些致命的漏洞,比如SQL注入、命令注入、XSS跨站脚本、SSRF服务器端请求伪造,还有各种认证授权的问题。
说实在的,这些都是黑客最喜欢利用的入口,把这些抓严了,安全问题基本就解决了一大半。有兴趣小伙伴可以去试试。
想转型AI,不被时代淘汰
CAIE注册人工智能工程师认证
岗位能力 × AI工具 ×转型方向 × 场景落地 = 新AI职业价值
扫码免费领取《AI工程师入门学习指南》

 京公网安备 11010802022788号






