


 发帖

 雷达卡



当前,企业邮箱系统在BEC钓鱼攻击、深度伪造邮件诈骗及恶意软件投递等威胁持续升级的背景下面临传统规则过滤失效、人工研判效率不足、误报率居高不下等核心痛点,人工智能邮箱安全作为融合机器学习、深度学习、自然语言处理及计算机视觉等技术的新一代邮件安全解决方案,正从"被动过滤工具"升级为"主动智能零信任平台"。据 恒州诚思(YH Research) 最新数据,2025年全球市场规模达2.64亿美元,预计2032年攀升至4.32亿美元,2026-2032年CAGR为7.18%。据工信部2025年1月发布的《网络安全态势分析报告》,2024年我国企业邮箱遭受钓鱼攻击次数同比增长37%,其中AI生成的深度伪造邮件占比首次突破15%,受此影响,企业对智能邮件安全防护的需求正从"可选项"转变为"标配能力"。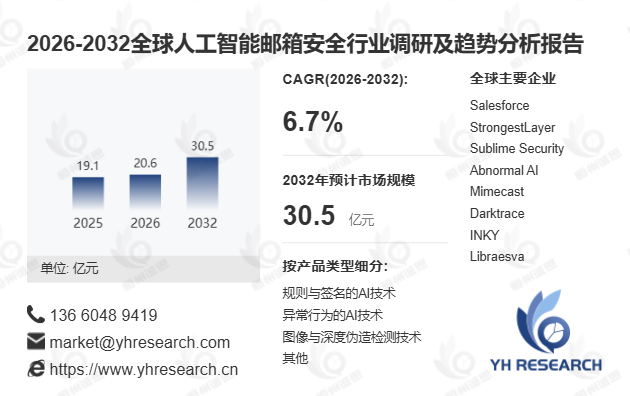
首先,人工智能邮箱安全的核心价值在于将被动防御升级为主动智能防护,通过全维度分析邮件正文、附件、图片、链接及发件人行为模式,实现毫秒级威胁研判与自动化处置。实践数据显示,该类方案可使钓鱼邮件检测率提升至98%以上,误报率降低40%以上。某大型国有银行引入AI邮箱安全平台后,BEC攻击拦截率从72%提升至96%,月均安全事件处置时间从48小时缩短至15分钟。技术演进呈现三大方向:一是检测能力多模态化,从单一文本分析向发件人画像、深度伪造图像及语音邮件识别全面延伸;二是响应实时化,通过SOAR集成实现威胁邮件自动隔离与可疑链接动态引爆;三是自适应学习,基于全局威胁情报实现检测模型在线更新与对抗性攻击防御强化。
其次,市场按技术类型分为四大类。规则与签名AI技术作为基线防护层,高效识别已知钓鱼邮件与恶意附件;异常行为AI技术通过用户行为画像识别账号失陷后的BEC诈骗,是检测内部威胁的核心能力;图像与深度伪造检测技术利用计算机视觉识别伪造头像、假冒签名及AI合成语音邮件,代表技术演进方向;此外还包括NLU情感分析、域名仿冒检测及二维码钓鱼识别等细分模块。按应用领域看,金融行业对BEC检测精度与合规审计要求最为严苛,政府与公共事业关注数据主权与国产化适配,医疗行业高度敏感于HIPAA合规与患者隐私保护,能源与制造业则对供应链欺诈邮件防范需求迫切。
此外,竞争格局呈"美国技术引领+多区域差异化竞争"架构。国际头部厂商依托全球化威胁情报网络与成熟渠道占据主导;中国安全厂商则凭借本土化威胁情报、合规适配能力及性价比优势,在政府、金融、能源等关键行业加速渗透。值得关注的是,2024年中国厂商在国内人工智能邮箱安全市场份额首次突破30%,在SaaS云服务场景中表现尤为突出。采购模式上,大型企业与政府机构倾向本地化部署以满足数据主权要求,中小企业则更关注SaaS方案的性价比与运维便捷性,形成"POC验证—订阅采购—持续调优—定期复盘"的完整体系。
2025年全球贸易格局变化对市场产生结构性影响。AI算力硬件与GPU供应链风险上升,倒逼国内厂商加速国产AI芯片适配与模型轻量化;数据跨境监管趋严使GDPR与中国数据安全法对SaaS服务提出更高合规门槛;威胁情报共享碎片化趋势下,具备独立检测模型研发能力的厂商将获得显著竞争优势。未来,人工智能邮箱安全将围绕多模态深度伪造识别、零信任架构融合及威胁情报生态协同持续演进,具备"算法+情报+合规"一体化能力的供应商将主导市场格局。

 京公网安备 11010802022788号






