


 发帖

 雷达卡



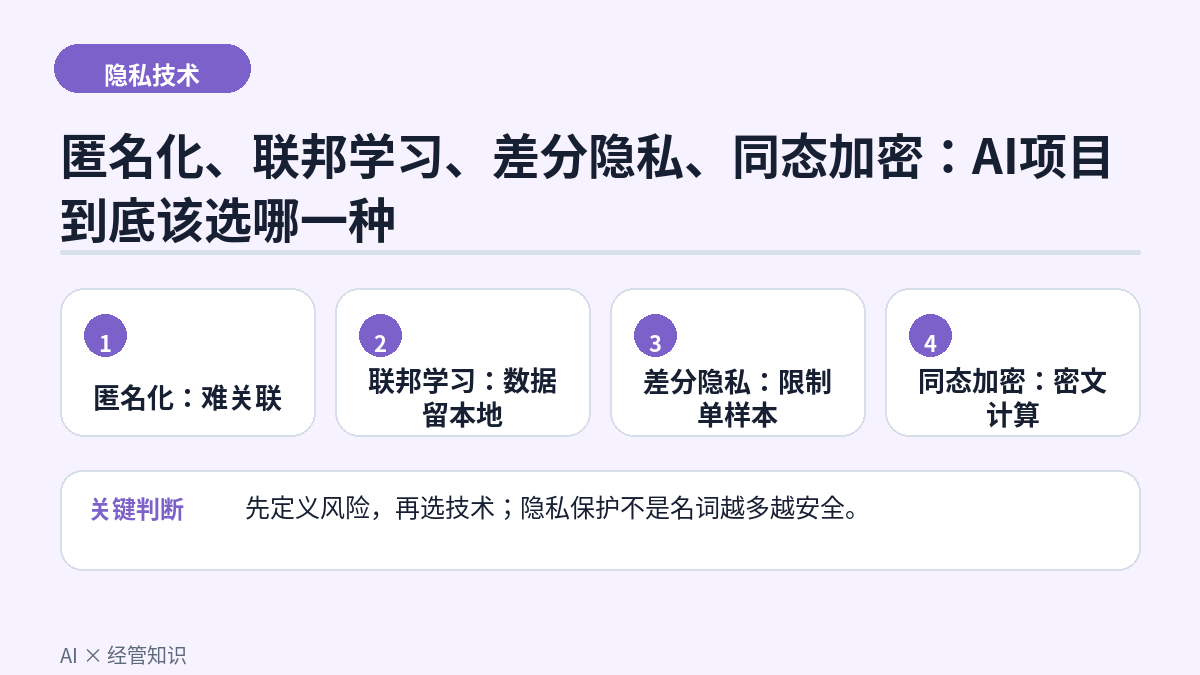
隐私保护技术常被放在同一张PPT里,好像是可以互相替代的四个选项。实际上,它们解决的问题并不相同:匿名化降低身份关联,联邦学习减少原始数据集中,同态加密保护计算过程,差分隐私限制单个样本对结果的影响。选错技术,可能花了很高成本,却没有覆盖真正风险。
为什么这件事容易被低估
隐私技术选择应该从威胁模型出发,而不是从流行名词出发。先问谁可能看到什么、攻击发生在哪个环节、业务必须保留哪些能力,再决定采用哪一种或哪几种组合。很多真实系统需要“数据最小化+访问控制+加密+审计+特定隐私技术”共同工作,不存在单一工具解决全部问题。
三个关键环节
隐私保护技术
了解常用的隐私保护技术,如数据匿名、联邦学习、差分隐私、同态加密等。
经管岗位会遇到什么
多家银行想共同训练反欺诈模型,但不能交换原始客户交易数据。联邦学习可以让各机构在本地训练并上传参数更新,减少数据集中;但参数本身仍可能泄露信息,因此还可能需要安全聚合或差分隐私。如果目标是在加密状态下完成特定统计,同态加密更合适,但计算成本较高。若只是对外发布聚合报表,差分隐私可以降低单个客户被反推的风险。不同目标对应不同技术组合。
先排除几个误区
把联邦学习理解成“绝对不泄露”,忽略梯度和参数更新也可能泄露。 把匿名化当成一次性删除字段,忽略外部数据关联。 只看技术安全,不评估性能、准确率、运维复杂度和合规责任。
可以直接照着用的步骤
画出数据从采集、存储、训练、传输到输出的完整链路。 标记每个环节的攻击者、可见数据和潜在损失。 明确必须保留的业务能力和可接受的性能成本。 选择最小化、加密、联邦学习、差分隐私等组合。 上线前做攻击测试,持续审计而不是一次验收。
文末自测
自测题
某金融科技公司希望把敏感的客户风控数据交给云端大模型进行分析,但合规严格要求:数据在云端处理期间必须始终保持加密状态,连云厂商本身也无法看到明文。以下方案最契合该约束的隐私保护技术是?
A. 把风控数据脱敏后以明文上传到云端再让模型分析
B. 采用联邦学习,让数据留在各家本地、只交换模型参数
C. 采用同态加密,让模型直接在密文上进行计算并返回密文结果,全程不解密成明文
D. 把风控数据写入区块链后再上传,利用不可篡改完成保护
参考答案:C
同态加密允许在密文上直接进行计算并得到密文结果,全程不解密,正好契合云端处理期间连云厂商也看不到明文的约束。C项最容易误判的是 B 联邦学习的核心是数据不动模型动,适合多方联合建模而非把数据交给云端处理;A项明文上传直接违反全程加密的约束;D项混淆了区块链存证与隐私保护,不可篡改只能保证数据不被篡改,并不能阻止数据被云厂商看到或被滥用。
如何把知识变成下一次工作动作
读完后只保留一个动作即可:下一次遇到类似任务,先执行“画出数据从采集、存储、训练、传输到输出的完整链路”。动作必须能被观察和检查,例如记录假设、核对数据、标出人工审批点,而不是写成“提高意识”或“谨慎使用AI”。
完成后再回看结果,记录哪一步最有帮助、哪一步仍然模糊。把这些记录累积成模板或闪卡,后续复习才会直接服务于工作,而不是停留在收藏文章。
一周后还记得什么才算有效
真正需要记住的不是整篇文字,而是一条判断和一套动作。本文可以浓缩为:先定义风险,再选技术;隐私保护不是名词越多越安全。一周后不看文章,尝试用一个新案例解释这句话,并列出至少两个限制条件。
如果只能记住标题,说明阅读停留在熟悉感;如果能识别错误方案、说明原因并给出下一步,就说明知识已经开始进入长期记忆和实际判断。
一句话记住:先定义风险,再选技术;隐私保护不是名词越多越安全。
用第二生命 AI 闪卡继续练习
先下载安装“第二生命”APP,再进入 AI 学习入口。
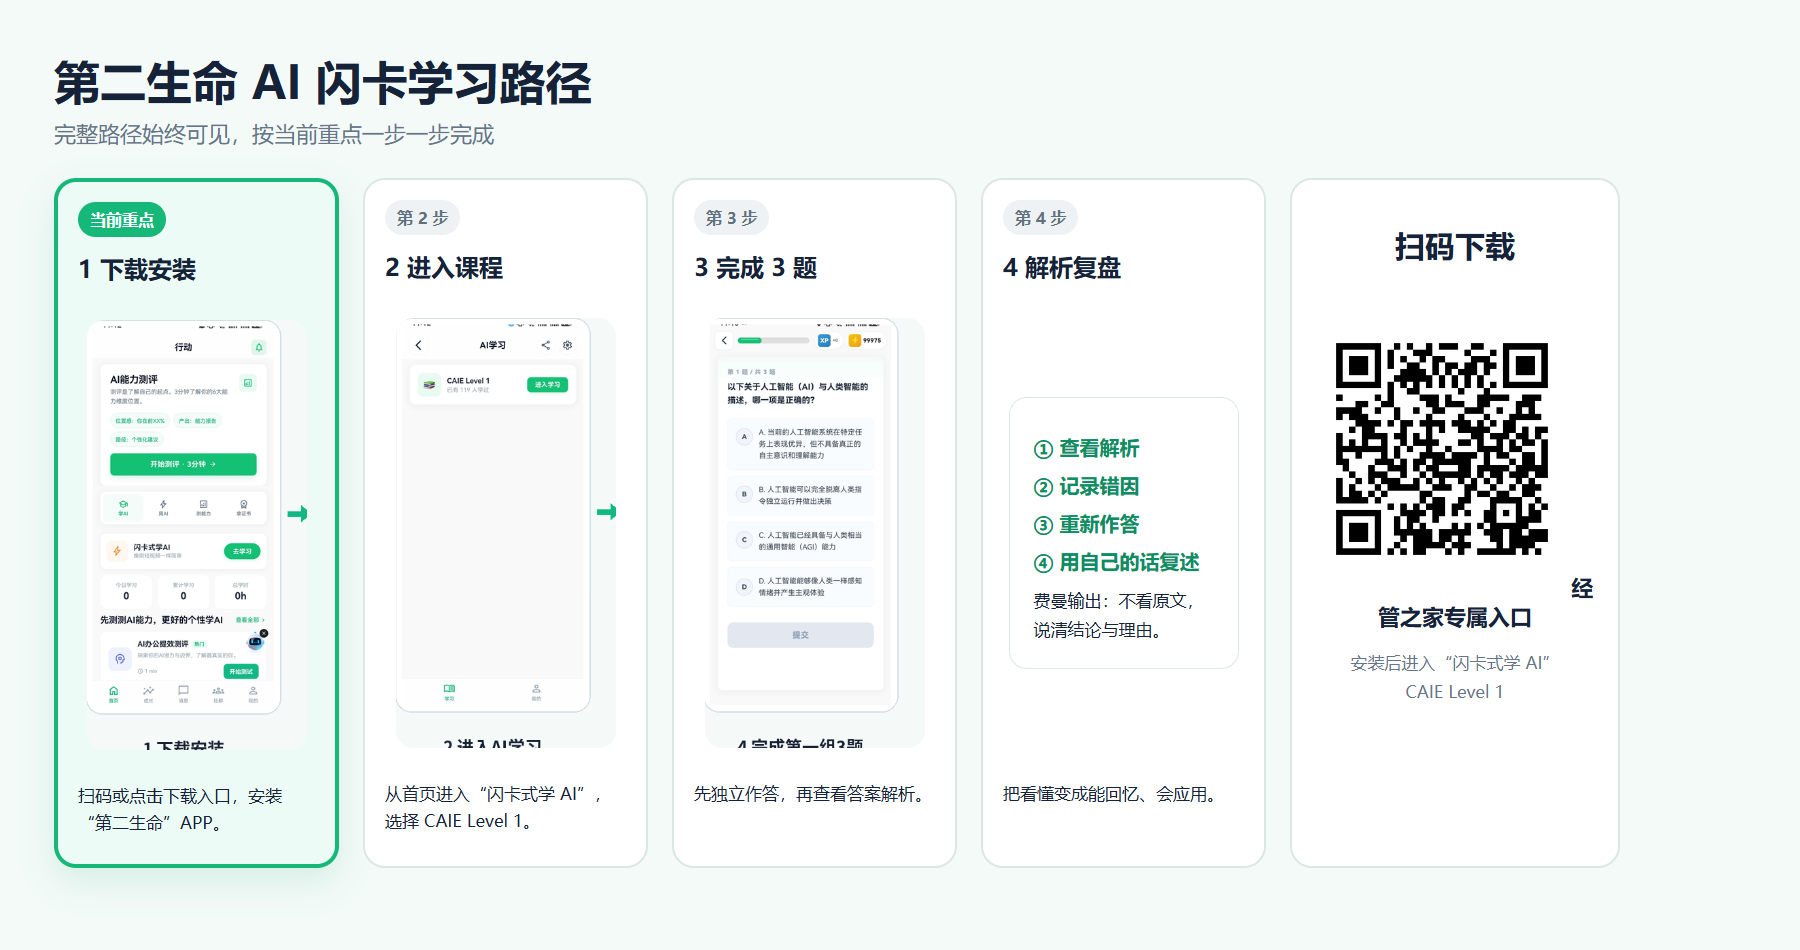
下载入口:立即下载“第二生命”APP
当前步骤:下载安装后,打开“第二生命”。

 京公网安备 11010802022788号






